As equipas empresariais querem agentes de IA capazes de consultar dados de contas, acionar fluxos de trabalho e apoiar operadores nos mesmos sistemas que já utilizam. A dificuldade não é o modelo — é ligar agentes a CRM, ERP, ticketing e APIs internas sem criar uma rede frágil de integrações ad hoc. Model Context Protocol (MCP) é um protocolo aberto concebido para padronizar a forma como as aplicações de IA se ligam a fontes de dados e ferramentas externas. Para líderes empresariais, a questão não é se o MCP é interessante, mas se pertence a uma arquitetura de produção governada.
Introdução
Que problema o MCP resolve para as empresas? A maioria das organizações já dispõe de APIs, plataformas SaaS e serviços internos. Os agentes de IA precisam de uma forma coerente e inspecionável de descobrir contexto, invocar ferramentas e operar dentro de limites de permissão. Sem uma camada de ligação standard, cada projeto de agentes reconstrói código de integração personalizado. O MCP define um modelo partilhado para essa camada.
O que é Model Context Protocol (MCP)?
Model Context Protocol (MCP) é um protocolo aberto que permite a integração entre aplicações LLM e fontes de dados e ferramentas externas. A especificação oficial descreve-o como forma padronizada de partilhar informação contextual, expor capacidades e construir integrações componíveis.
O MCP distingue três papéis:
- Host — a aplicação de IA com que o utilizador interage.
- Client — um conector no host que mantém a ligação a um servidor MCP.
- Server — um serviço que expõe contexto e capacidades de negócio ao host.
A comunicação utiliza mensagens JSON-RPC 2.0. Os servidores podem expor Resources, Prompts e Tools. Os clients podem oferecer sampling, sujeito a aprovação do utilizador em implementações bem desenhadas.
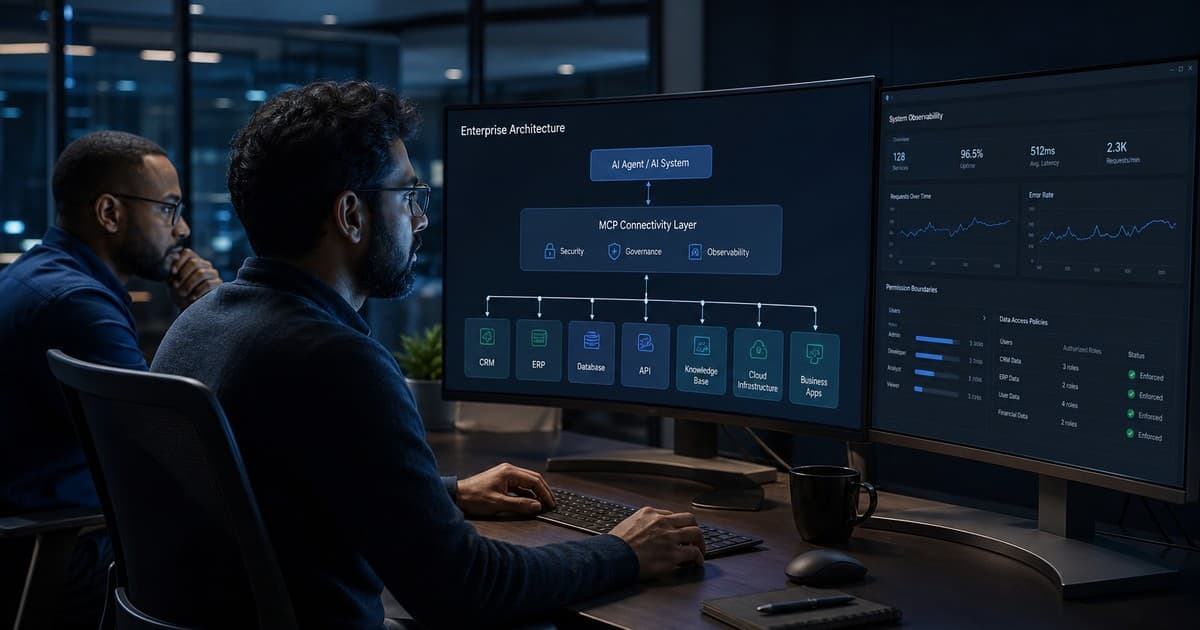
O MCP não substitui o seu CRM, ERP ou bases de dados. É o standard de ligação entre um host de IA e os adaptadores que alcançam esses sistemas.
Como funciona o MCP numa arquitetura empresarial?
- Um colaborador ou fluxo automatizado ativa um agente de IA numa aplicação host aprovada.
- O client MCP liga-se a um ou mais servidores MCP delimitados a domínios de negócio.
- Cada servidor MCP envolve APIs, bases de dados ou integrações SaaS existentes.
- O host aplica política, registo e regras de aprovação antes de executar ferramentas.
- Os resultados regressam pelo mesmo canal, com registos de auditoria na plataforma empresarial.
Porque é que o MCP importa para agentes de IA
Os agentes de IA para automação empresarial tornam-se úteis quando recuperam contexto e actuam em vários sistemas. O MCP standardiza essa fronteira:
- Descoberta de ferramentas — capacidades enumeradas via interface coerente
- Separação de responsabilidades — equipas de domínio possuem servidores MCP; a plataforma possui política e observabilidade
- Expansão componível — novas capacidades como servidores sem reescrever toda a stack
- Integração neutra em relação ao fornecedor — MCP é um protocolo aberto
O MCP não elimina a necessidade de governação de IA nem de observabilidade.
MCP vs integração API tradicional
| Dimensão | Integração API tradicional | Integração de agentes baseada em MCP |
|---|---|---|
| Consumidor principal | Serviços de aplicação, scripts, ETL | Hosts de IA e runtimes de agentes |
| Estilo de interface | REST, GraphQL, SDKs por fornecedor | Ferramentas, recursos e prompts standard via MCP |
| Descoberta | Documentada em código ou wikis | Enumerada em runtime pelo host |
| Foco de governação | Contas de serviço, scopes, limites | Consentimento de ferramentas, política do host, autorização no servidor, auditoria |
| Melhor encaixe | Fluxos determinísticos serviço a serviço | Fluxos de agentes com selecção dinâmica de ferramentas |
| Perfil de risco | Bem compreendido com scopes corretos | Riscos adicionais do modelo (injeção de prompts, uso indevido de ferramentas) |
Muitas arquiteturas usam ambos: integrações API convencionais e servidores MCP como gateway orientado a agentes.
Casos de uso empresariais
CRM e operações comerciais — consulta de contexto, rascunhos de follow-up; escritas de alto impacto atrás de aprovação.
Apoio ao cliente — resumos de tickets via servidores MCP governados ligados a helpdesk e bases de conhecimento.
ERP e fluxos financeiros — consultas read-only como ponto de partida; alterações de pagamento com controlos mais rigorosos.
Conhecimento interno e documentos — consulta a repositórios aprovados com permissões alinhadas aos sistemas de origem.
Engenharia de software e plataformas de dados — copilotos ligados a repositórios ou catálogos; segurança de ferramentas crítica em acções de produção.
Operações e automação orientada a eventos — reacção a sinais com filas, idempotência e auditoria explícitos.
Riscos de segurança e governação
A especificação MCP alerta que o protocolo activa capacidades potentes — acesso a dados e caminhos de execução — e que os implementadores devem tratar a segurança com rigor:
- Injeção de prompts e envenenamento de ferramentas — descrições de ferramentas não confiáveis salvo servidor de confiança
- Ferramentas com privilégios excessivos — mínimo privilégio
- Consentimento fraco — consentimento explícito exigido
- Registo insuficiente — observabilidade de IA obrigatória
- Exposição de sistemas legacy — MCP não moderniza autenticação fraca subjacente
- Problemas de delegação de tokens — avaliar Enterprise-Managed Authorization (EMA)
Checklist de segurança MCP empresarial
- Inventariar ferramentas e recursos por servidor MCP
- Aplicar mínimo privilégio; separar leitura/escrita
- Exigir consentimento explícito
- Adicionar aprovação humana para acções de alto impacto
- Validar entradas de ferramentas via schema
- Tratar metadados de ferramentas como não confiáveis
- Centralizar identidade; avaliar EMA
- Impor TLS e higiene de segredos
- Registar cada invocação de ferramenta
- Monitorizar anomalias
- Planear rollback rápido
- Testar modos de falha
Arquitectura de produção recomendada
- Camada de política do host
- Servidores MCP como adaptadores
- Identidade e autorização
- Fluxo de aprovação
- Pipeline de observabilidade
- Separação de ambientes
- Controlo de alterações e versionamento de schemas
Quando deve uma empresa usar MCP?
Quando a maioria destes critérios se aplica: agentes de IA com acesso dinâmico a vários sistemas; várias equipas a construir capacidades de agentes; separação de política do host e integrações de domínio; investimento em governação, registo e identidade; benefício da descoberta de ferramentas em runtime.
Quando o MCP pode não ser a escolha certa
Fluxo totalmente determinístico; ligação API única suficiente; restrições regulatórias não suportadas; legacy não exposível sem remediação maior.
Roteiro de implementação
- Escolher um fluxo delimitado (suporte read-only)
- Mapear APIs subjacentes
- Construir servidor MCP piloto read-only
- Configurar política, consentimento, registo, aprovações
- Testes red-team e modos de falha
- Expandir ferramentas gradualmente
- Operacionalizar com ownership e dashboards
Comparando agentes de IA vs IA agéntica, aplicar a mesma disciplina.
FAQ
O MCP substitui uma API?
Não. O MCP standardiza a ligação de hosts de IA a ferramentas e recursos; por baixo, servidores MCP chamam APIs convencionais.
O MCP é suficientemente seguro para uso empresarial?
O MCP define princípios de segurança — a segurança empresarial depende da implementação: mínimo privilégio, identidade, registo, aprovações e monitorização.
O que é um servidor MCP em termos de negócio?
Um adaptador controlado que expõe dados e acções aprovados a um host de IA via interface standardizada.
O MCP pode ligar agentes a CRM ou ERP?
Sim, quando equipas implementam servidores MCP que envolvem essas APIs com autorização adequada.
O MCP funciona com sistemas legacy?
Muitas vezes sim via adaptadores — limitações do sistema subjacente mantêm-se.
Como controlar permissões de agentes?
Combinar política do host, autorização no servidor, identidade corporativa, acesso por função e aprovação humana.
MCP ou integração convencional?
MCP quando um host de IA precisa de acesso standardizado e descobrível a várias ferramentas; integração convencional para APIs determinísticas ponto a ponto.
Conclusão
Model Context Protocol (MCP) oferece às empresas um standard prático para ligar agentes de IA aos sistemas onde o trabalho acontece. Máximo valor com permissões claras, aprovações explícitas, registo estruturado e âmbito honesto das acções autónomas.
Novapro Lab constrói plataformas de software personalizadas, sistemas SaaS e infraestrutura de automação para equipas que querem resultados prontos para produção — não experiências.
Need a software system like this?
Related articles
Agentes de IA vs IA agéntica: diferenças e quando usar cada abordagem na empresa
Agentes de IA e IA agéntica estão relacionados, mas não são a mesma coisa. Descubra como funciona cada modelo, quando faz sentido implementá-los e como automatizar sem perder controlo.
RAG para IA empresarial: como a geração aumentada por recuperação melhora precisão e confiança
RAG liga modelos de IA ao conhecimento da sua empresa — políticas, contratos, documentação e dados operacionais — para respostas fundamentadas, auditáveis e úteis em produção.
Governança de IA para automação empresarial: por que aprovação humana, trilhas de auditoria e regras claras importam
A automação com IA pode poupar tempo e melhorar operações, mas as empresas precisam de regras de aprovação, trilhas de auditoria e limites claros antes de permitir que agentes actuem.