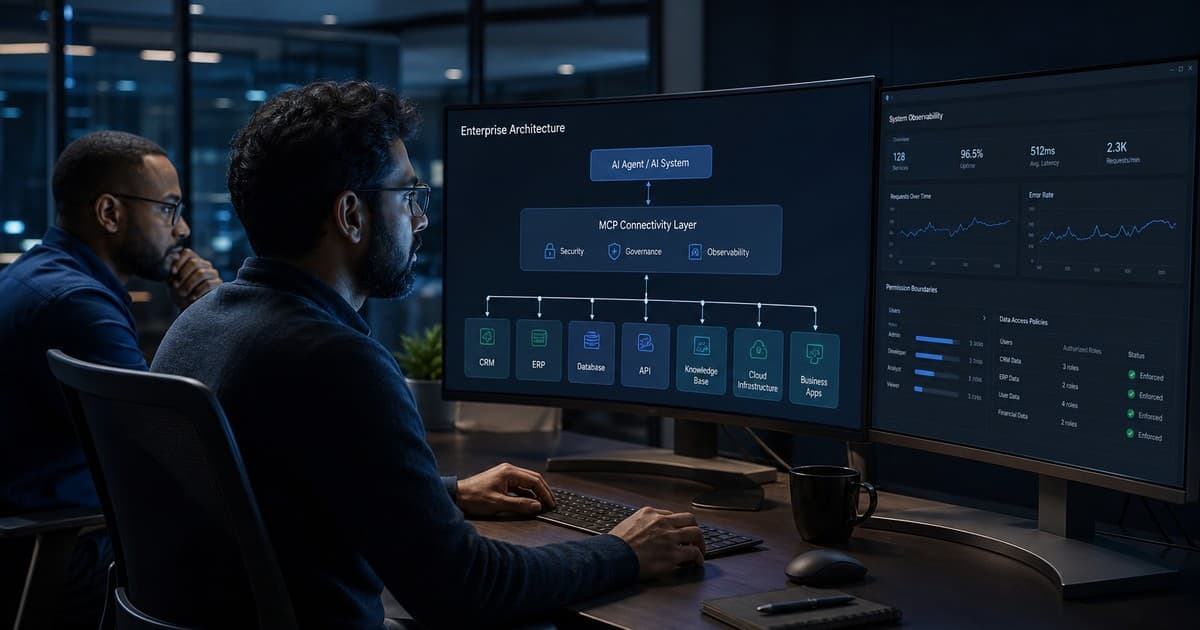
I team aziendali vogliono agenti IA in grado di consultare dati account, attivare workflow e assistere gli operatori negli stessi sistemi già in uso. La difficoltà non è il modello — è collegare agenti a CRM, ERP, ticketing e API interne senza creare una rete fragile di integrazioni ad hoc. Model Context Protocol (MCP) è un protocollo aperto pensato per standardizzare come le applicazioni IA si connettono a fonti dati e strumenti esterni. Per i decision maker la domanda non è se MCP è interessante, ma se appartiene a un'architettura di produzione governata.
Introduzione
Quale problema risolve MCP per le aziende? La maggior parte delle organizzazioni ha già API, piattaforme SaaS e servizi interni. Gli agenti IA necessitano di un modo coerente e ispezionabile per scoprire contesto, invocare tool e operare entro limiti di permesso. Senza uno strato di connessione standard, ogni progetto agent ricostruisce codice di integrazione custom. MCP definisce un modello condiviso per quello strato.
Cos'è Model Context Protocol (MCP)?
Model Context Protocol (MCP) è un protocollo aperto che abilita l'integrazione tra applicazioni LLM e fonti dati e tool esterni. La specifica ufficiale lo descrive come modo standardizzato di condividere informazioni contestuali, esporre capacità e costruire integrazioni componibili.
MCP distingue tre ruoli:
- Host — l'applicazione IA con cui interagisce l'utente.
- Client — un connettore nell'host che mantiene la connessione a un server MCP.
- Server — un servizio che espone contesto e capacità di business al host.
La comunicazione usa messaggi JSON-RPC 2.0. I server possono esporre Resources, Prompts e Tools. I client possono offrire sampling, con approvazione utente nelle implementazioni ben progettate.
MCP non sostituisce CRM, ERP o database. È lo standard di connessione tra host IA e adapter verso quei sistemi.
Come funziona MCP in un'architettura enterprise?
- Un dipendente o workflow attiva un agente IA in un'applicazione host approvata.
- Il client MCP si connette a uno o più server MCP per domini di business definiti.
- Ogni server MCP incapsula API, database o integrazioni SaaS esistenti.
- L'host applica policy, logging e regole di approvazione prima dell'esecuzione dei tool.
- Risultati e audit trail sono gestiti dalla piattaforma aziendale.
Perché MCP conta per gli agenti IA
Gli agenti IA per l'automazione aziendale diventano utili quando recuperano contesto e agiscono su più sistemi. MCP standardizza quel confine:
- Discovery dei tool — capacità enumerate via interfaccia coerente
- Separazione delle responsabilità — team di dominio possiedono server MCP; la piattaforma possiede policy e observability
- Espansione componibile — nuove capacità come server senza riscrivere l'intero stack
- Integrazione vendor-neutral — MCP è un protocollo aperto
MCP non elimina governance IA né observability.
MCP vs integrazione API tradizionale
| Dimensione | Integrazione API tradizionale | Integrazione agent basata su MCP |
|---|---|---|
| Consumatore principale | Servizi applicativi, script, ETL | Host IA e runtime agent |
| Stile interfaccia | REST, GraphQL, SDK per vendor | Tool, resource e prompt standardizzati via MCP |
| Discovery | Documentata in codice o wiki | Enumerata a runtime dal host |
| Governance | Service account, scope, rate limit | Consenso tool, policy host, autorizzazione server, audit |
| Miglior uso | Workflow deterministici servizio-servizio | Workflow agent con selezione dinamica tool |
| Profilo rischio | Ben compreso con scope corretti | Rischi aggiuntivi del modello (prompt injection, abuso tool) |
Molte architetture usano entrambi: integrazioni API convenzionali e server MCP come gateway orientato agli agenti.
Casi d'uso enterprise
CRM e operazioni commerciali — consultazione contesto, bozze follow-up; scritture ad alto impatto dietro approvazione.
Supporto clienti — riassunti ticket via server MCP governati collegati a helpdesk e knowledge base.
ERP e workflow finanziari — lookup read-only come punto di partenza; modifiche pagamento con controlli più stringenti.
Conoscenza interna e documenti — query su repository approvati con permessi allineati ai sistemi sorgente.
Ingegneria software e piattaforme dati — copilot collegati a repository o cataloghi; tool safety critica su azioni di produzione.
Operazioni e automazione event-driven — reazione a segnali con code, idempotenza e audit espliciti.
Rischi di sicurezza e governance
La specifica MCP avverte che il protocollo abilita capacità potenti — accesso dati ed esecuzione — e che gli implementatori devono affrontare sicurezza e fiducia con cura:
- Prompt injection e tool poisoning — descrizioni tool non fidate salvo server attendibile
- Tool sovra-privilegiati — minimo privilegio
- Consenso debole — consenso esplicito richiesto
- Logging insufficiente — observability IA obbligatoria
- Esposizione legacy — MCP non migliora auth debole sottostante
- Problemi delega token — valutare Enterprise-Managed Authorization (EMA)
Checklist sicurezza MCP enterprise
- Inventariare tool e resource per server MCP
- Applicare minimo privilegio; separare read/write
- Richiedere consenso esplicito
- Aggiungere approvazione umana per azioni ad alto impatto
- Validare input tool via schema
- Trattare metadati tool come non fidati
- Centralizzare identità; valutare EMA
- Imporre TLS e igiene dei secret
- Loggare ogni invocazione tool
- Monitorare anomalie
- Pianificare rollback rapido
- Testare modalità di fallimento
Architettura di produzione consigliata
- Layer policy del host
- Server MCP come adapter
- Identità e autorizzazione
- Workflow di approvazione
- Pipeline observability
- Separazione ambienti
- Change control e versioning schema tool
Quando un'azienda dovrebbe usare MCP?
Quando la maggior parte di questi criteri si applica: agenti IA con accesso dinamico a più sistemi; più team che costruiscono capacità agent; separazione policy host e integrazioni di dominio; investimento in governance, logging e identità; beneficio da discovery tool a runtime.
Quando MCP potrebbe non essere la scelta giusta
Workflow totalmente deterministico; singola connessione API sufficiente; vincoli regolamentari non supportati; legacy non esponibile senza remediation maggiore.
Roadmap implementativa
- Scegliere un workflow delimitato (support read-only)
- Mappare API sottostanti
- Costruire server MCP pilota read-only
- Configurare policy, consenso, logging, approvazioni
- Test red-team e failure mode
- Espandere tool gradualmente
- Operazionalizzare con ownership e dashboard
Confrontando agenti IA vs IA agentica, applicare la stessa disciplina.
FAQ
MCP sostituisce un'API?
No. MCP standardizza la connessione host IA a tool e resource; sotto, i server chiamano API convenzionali.
MCP è abbastanza sicuro per l'enterprise?
MCP definisce principi di sicurezza — la sicurezza enterprise dipende da implementazione: minimo privilegio, identità, logging, approvazioni, monitoraggio.
Cos'è un server MCP in termini di business?
Un adapter controllato che espone dati e azioni approvati a un host IA via interfaccia standardizzata.
MCP può collegare agenti a CRM o ERP?
Sì, con server MCP che incapsulano quelle API con autorizzazione appropriata — gli adapter vanno costruiti e governati.
MCP funziona con sistemi legacy?
Spesso sì via adapter — i limiti del sistema sottostante restano validi.
Come controllare i permessi degli agenti?
Combinare policy host, autorizzazione server, identità corporate, accesso per ruolo e approvazione umana.
MCP o integrazione convenzionale?
MCP quando un host IA necessita accesso standardizzato e discoverable a più tool; integrazione convenzionale per API deterministiche punto-punto.
Conclusione
Model Context Protocol (MCP) offre alle aziende uno standard pratico per collegare agenti IA ai sistemi dove avviene il lavoro reale. Massimo valore con permessi chiari, approvazioni esplicite, logging strutturato e perimetro onesto delle azioni autonome.
Novapro Lab costruisce piattaforme software custom, sistemi SaaS e infrastruttura di automazione per team che vogliono risultati production-ready — non esperimenti.
Need a software system like this?
Related articles
Portali clienti e partner per operazioni B2B: quando il self-service batte email e fogli di calcolo
I portali B2B per clienti e partner offrono a clienti, fornitori e distributori uno spazio sicuro per inviare richieste, monitorare lo stato e scambiare documenti, invece di affidarsi a thread email e fogli di calcolo.
Architettura event-driven per l'automazione aziendale: come webhook, code e workflow in tempo reale mantengono i sistemi sincronizzati
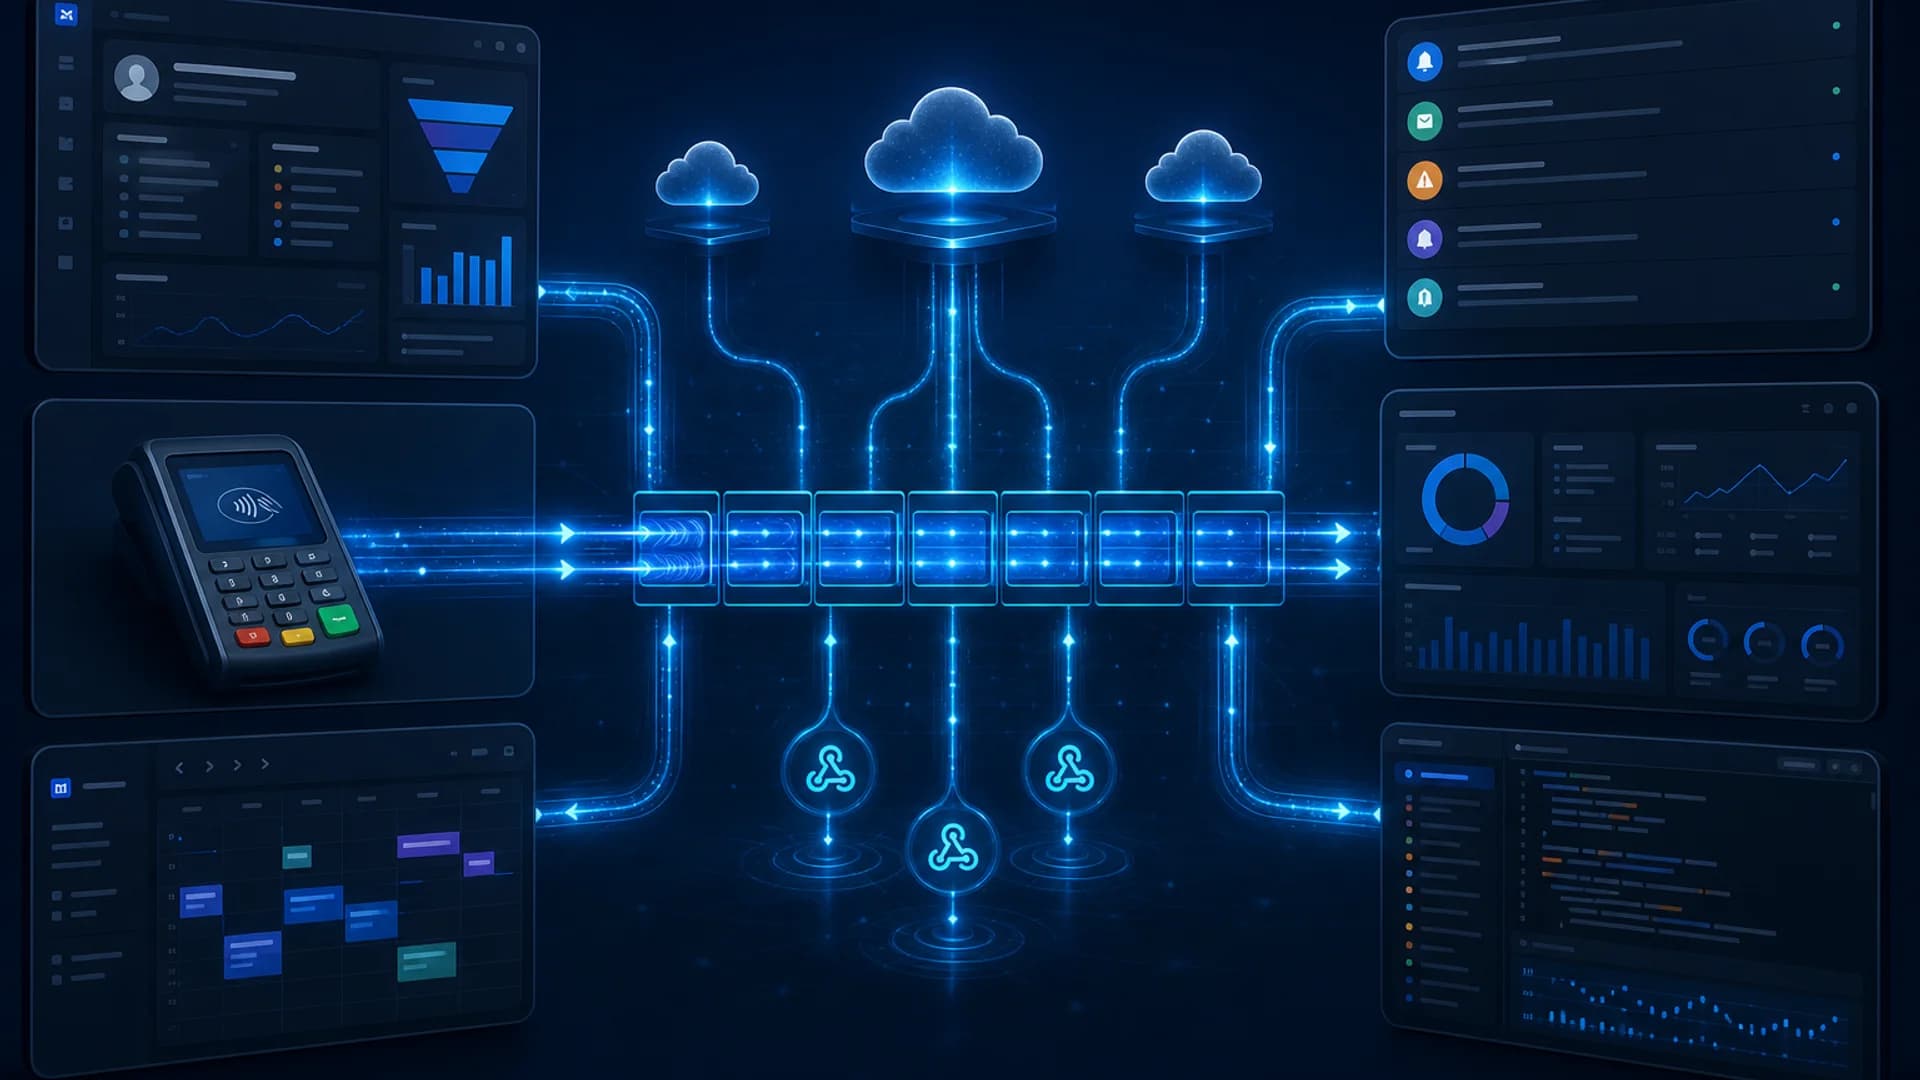
L'architettura event-driven aiuta le aziende a collegare strumenti SaaS, API e sistemi interni tramite webhook, code di messaggi e workflow asincroni, così i dati si muovono quasi in tempo reale senza passaggi manuali fragili.
Agenti AI vs IA agentica: differenze e quando usare ciascun approccio in azienda
Gli agenti AI e l'IA agentica sono collegati, ma non sono la stessa cosa. Scoprite come funziona ciascun modello, quando conviene implementarlo e come automatizzare senza perdere il controllo.