Les équipes métier veulent des agents IA capables de consulter des données clients, déclencher des workflows et assister les opérateurs dans les mêmes systèmes que leurs collaborateurs. La difficulté n'est pas le modèle — c'est la connexion aux CRM, ERP, outils de ticketing et API internes sans créer un réseau fragile d'intégrations ad hoc. Model Context Protocol (MCP) est un protocole ouvert conçu pour standardiser la façon dont les applications IA se connectent aux sources de données et aux outils externes. Pour les décideurs, la question n'est pas de savoir si MCP est intéressant, mais s'il appartient à une architecture de production gouvernée.
Introduction
Quel problème MCP résout-il pour les entreprises ? La plupart disposent déjà d'API, de plateformes SaaS et de services internes. Les agents IA ont besoin d'un moyen cohérent et inspectable de découvrir le contexte, d'appeler des outils et d'opérer dans des limites de permissions. Sans couche de connexion standard, chaque projet reconstruit du code d'intégration sur mesure. MCP définit un modèle partagé pour cette couche afin que les équipes se concentrent sur la conception des workflows, la politique et les contrôles opérationnels.
Qu'est-ce que Model Context Protocol (MCP) ?
Model Context Protocol (MCP) est un protocole ouvert qui permet l'intégration entre applications LLM et sources de données et outils externes. La spécification officielle le décrit comme un moyen standardisé de partager des informations contextuelles, d'exposer des capacités et de construire des intégrations composables.
MCP distingue trois rôles :
- Host — l'application IA avec laquelle l'utilisateur interagit.
- Client — un connecteur au sein du host qui maintient la connexion à un serveur MCP.
- Server — un service qui expose contexte et capacités métier au host via le protocole.
La communication utilise des messages JSON-RPC 2.0. Les serveurs peuvent exposer Resources, Prompts et Tools. Les clients peuvent offrir des capacités de sampling, sous réserve d'approbation utilisateur dans les implémentations bien conçues.
MCP ne remplace pas votre CRM, ERP ou bases de données. C'est le standard de connexion entre un host IA et les adaptateurs qui atteignent ces systèmes.
Comment MCP s'intègre dans une architecture d'entreprise ?
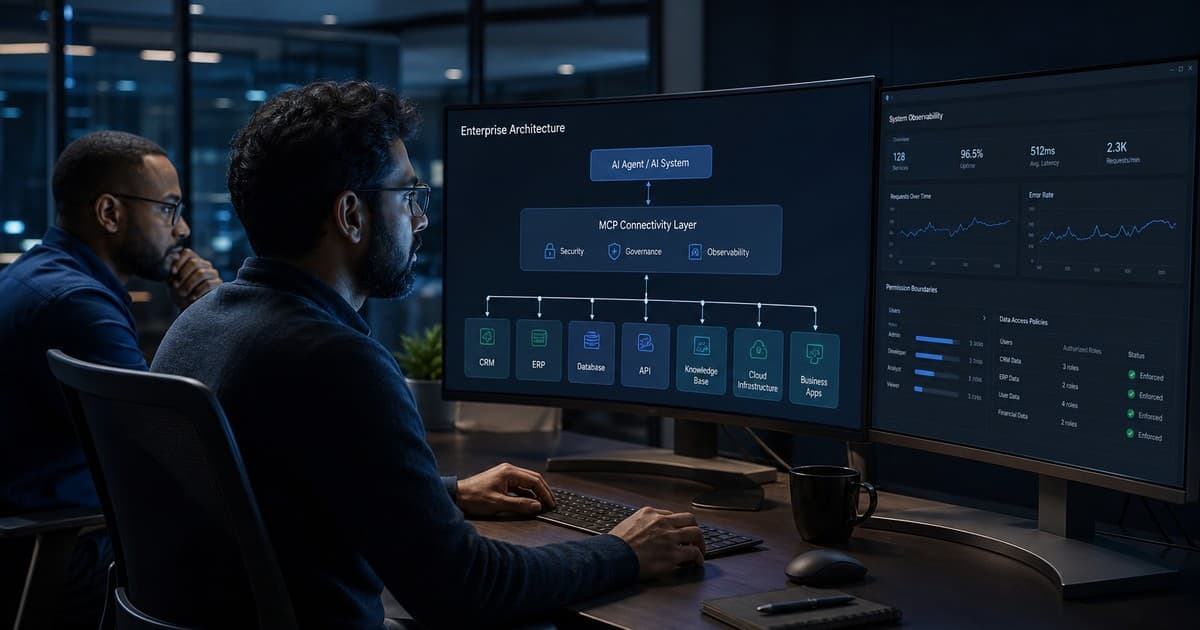
Dans un déploiement typique, MCP se situe entre le host de l'agent et des adaptateurs contrôlés :
- Un employé ou un workflow déclenche un agent IA dans une application host approuvée.
- Le client MCP se connecte à un ou plusieurs serveurs MCP limités à des domaines métier.
- Chaque serveur MCP encapsule des API, bases de données ou intégrations SaaS existantes.
- Le host applique politique, journalisation et règles d'approbation avant l'exécution des outils.
- Les résultats reviennent par le même canal, avec des traces d'audit stockées par la plateforme d'entreprise.
Ce modèle correspond à la façon dont les équipes matures pensent l'intégration : services bornés, permissions explicites et actions observables.
Pourquoi MCP compte pour les agents IA
Les agents IA pour l'automatisation métier deviennent utiles lorsqu'ils peuvent récupérer du contexte et agir sur plusieurs systèmes. MCP standardise cette frontière :
- Découverte d'outils — capacités énumérées via une interface cohérente.
- Séparation des responsabilités — les équipes métier possèdent les serveurs MCP ; la plateforme possède la politique et l'observabilité.
- Expansion composable — nouvelles capacités ajoutées comme serveurs sans réécrire toute la pile agent.
- Intégration neutre vis-à-vis des fournisseurs — MCP est un protocole ouvert.
MCP ne supprime pas le besoin de gouvernance IA ni d'observabilité. Il définit comment structurer les connexions pour appliquer ces contrôles de manière cohérente.
MCP vs intégration API traditionnelle
| Dimension | Intégration API traditionnelle | Intégration agent basée sur MCP |
|---|---|---|
| Consommateur principal | Services applicatifs, scripts, ETL | Hosts IA et runtimes d'agents |
| Style d'interface | REST, GraphQL, SDK par éditeur | Outils, ressources et prompts standardisés via MCP |
| Découverte | Documentée en interne ou dans le code | Énumérée à l'exécution par le host |
| Gouvernance | Comptes de service, scopes, limites | Consentement outil, politique host, autorisation serveur, audit |
| Meilleur usage | Workflows déterministes service à service | Workflows agent avec sélection dynamique d'outils |
| Profil de risque | Bien compris avec scopes corrects | Risques supplémentaires du modèle (injection de prompt, mauvaise utilisation d'outils) |
De nombreuses architectures utilisent les deux : intégrations API conventionnelles et serveurs MCP comme passerelle orientée agents.
Cas d'usage d'entreprise
CRM et opérations commerciales
Consultation de contexte client, brouillons de relance — les écritures à fort impact restent soumises à approbation.
Support client
Résumés de tickets et extraits de politique via serveurs MCP gouvernés connectés au helpdesk.
ERP et flux financiers
Les lectures seules sont un bon point de départ ; les changements de paiement exigent des contrôles plus stricts.
Connaissances internes et documents
Les agents interrogent des dépôts approuvés ; les permissions doivent correspondre aux systèmes sources.
Ingénierie logicielle et plateformes de données
Copilotes connectés aux dépôts ou catalogues — la sécurité des outils est cruciale pour les actions sur la production.
Opérations et automatisation événementielle
Réaction aux signaux opérationnels avec files, idempotence et audit explicites.
Risques de sécurité et de gouvernance
La spécification MCP avertit que le protocole active des capacités puissantes — accès aux données et chemins d'exécution — et que les implémentateurs doient traiter la sécurité avec rigueur :
- Injection de prompt et empoisonnement d'outils — les descriptions d'outils sont non fiables sauf provenance d'un serveur de confiance.
- Outils sur-privilégiés — appliquer le moindre privilège.
- Consentement faible — consentement explicite requis pour l'accès aux données et l'invocation d'outils.
- Journalisation insuffisante — l'observabilité IA est indispensable.
- Exposition de systèmes legacy — MCP n'améliore pas une authentification faible en dessous.
- Problèmes de délégation de tokens — évaluer Enterprise-Managed Authorization (EMA) pour centraliser l'accès via l'IdP corporate.
Checklist de sécurité MCP entreprise
- Inventorier outils et ressources par serveur MCP
- Appliquer le moindre privilège et séparer lecture/écriture
- Exiger un consentement explicite
- Ajouter une approbation humaine pour les actions à fort impact
- Valider les entrées d'outils via schémas
- Traiter les métadonnées d'outils comme non fiables
- Centraliser l'identité et évaluer EMA
- Imposer TLS et hygiène des secrets
- Journaliser chaque invocation d'outil
- Surveiller les anomalies
- Planifier la désactivation rapide de serveurs ou outils
- Tester les modes de défaillance
Architecture de production recommandée
- Couche de politique du host
- Serveurs MCP comme adaptateurs
- Identité et autorisation
- Workflow d'approbation
- Pipeline d'observabilité
- Séparation des environnements
- Contrôle des changements et versionnement des schémas d'outils
Quand une entreprise devrait-elle utiliser MCP ?
MCP convient lorsque :
- Vous déployez des agents IA nécessitant un accès dynamique à plusieurs systèmes.
- Plusieurs équipes construisent des capacités agent et ont besoin d'un standard de connexion partagé.
- Vous séparez politique du host et intégrations métier.
- Vous investissez en gouvernance, journalisation et identité en parallèle de la connectivité.
Si une seule intégration simple suffit sans host agent, les API directes peuvent rester préférables.
Quand MCP n'est peut-être pas le bon choix
- Workflow entièrement déterministe sans raisonnement agent
- Une seule connexion API suffit
- Contraintes réglementaires non couvertes par votre environnement MCP
- Systèmes legacy non exposables sans remédiation majeure
Feuille de route d'implémentation
- Choisir un workflow borné (lecture seule support, par exemple)
- Cartographier les API sous-jacentes
- Construire un serveur MCP pilote en lecture seule
- Configurer politique, consentement et approbations du host
- Tester injection de prompt et appels non autorisés
- Étendre les outils progressivement
- Opérationnaliser avec ownership, dashboards et versionnement
Les équipes comparant agents IA vs IA agentique doivent appliquer la même discipline.
FAQ
MCP remplace-t-il une API ?
Non. MCP standardise la connexion des hosts IA aux outils et ressources ; les serveurs appellent généralement des API conventionnelles en dessous.
MCP est-il suffisamment sécurisé pour l'entreprise ?
MCP définit des principes de sécurité, mais la sécurité d'entreprise dépend de l'implémentation : moindre privilège, identité, journalisation, approbations et surveillance.
Qu'est-ce qu'un serveur MCP côté métier ?
Un adaptateur contrôlé exposant données et actions approuvées à un host IA via une interface standardisée.
MCP peut-il connecter des agents au CRM ou ERP ?
Oui, via des serveurs MCP qui encapsulent ces API avec autorisation appropriée — les adaptateurs doivent être construits et gouvernés.
MCP fonctionne-t-il avec des systèmes legacy ?
Souvent oui via adaptateurs ; les limites du système sous-jacent restent en vigueur.
Comment contrôler les permissions des agents ?
Combiner politique du host, autorisation serveur, identité corporate, accès par rôle et approbation humaine pour les actions sensibles.
MCP ou intégration conventionnelle ?
MCP quand un host IA a besoin d'un accès standardisé et découvrable à plusieurs outils ; intégration conventionnelle pour des API déterministes point à point.
Conclusion
Model Context Protocol (MCP) offre aux entreprises un standard pratique pour connecter les agents IA aux systèmes où le travail se fait réellement. Sa valeur maximale apparaît avec permissions claires, approbations explicites, journalisation structurée et un périmètre honnête des actions autonomes.
Besoin d'aide pour concevoir des intégrations agent prêtes pour la production ?
Novapro Lab construit des plateformes logicielles sur mesure, des systèmes SaaS et une infrastructure d'automatisation pour des équipes qui veulent des résultats prêts pour la production — pas des expériences.
Need a software system like this?
Related articles
Gouvernance de l'IA pour l'automatisation métier : pourquoi l'approbation humaine, les pistes d'audit et les règles claires comptent
L'automatisation par IA peut gagner du temps et améliorer les opérations, mais les entreprises ont besoin de règles d'approbation, de pistes d'audit et de limites claires avant de laisser les agents agir.
Agents IA vs IA agentique : différences et quand choisir chaque approche en entreprise
Les agents IA et l'IA agentique sont proches, mais ce n'est pas la même chose. Découvrez le fonctionnement de chaque modèle, quand les déployer et comment automatiser sans perdre le contrôle.
RAG pour l'IA en entreprise : comment la génération augmentée par récupération améliore précision et confiance
Le RAG connecte les modèles IA à la connaissance de votre entreprise — politiques, contrats, documentation et données opérationnelles — pour des réponses fondées, auditables et utiles en production.