Los equipos empresariales quieren agentes de IA capaces de consultar datos de cuentas, activar flujos de trabajo y asistir a operadores dentro de los mismos sistemas que ya utilizan. La dificultad no está en el modelo, sino en conectar agentes con CRM, ERP, ticketing y APIs internas sin crear una red frágil de integraciones ad hoc. Model Context Protocol (MCP) es un protocolo abierto diseñado para estandarizar cómo las aplicaciones de IA se conectan a fuentes de datos y herramientas externas. Para los líderes empresariales, la pregunta no es si MCP resulta interesante, sino si encaja en una arquitectura de producción gobernada.
Introducción
¿Qué problema aborda MCP para las empresas? La mayoría de organizaciones ya dispone de APIs, plataformas SaaS y servicios internos. Los agentes de IA necesitan una forma coherente e inspectable de descubrir contexto, invocar herramientas y operar dentro de límites de permisos. Sin una capa de conexión estándar, cada proyecto de agentes reconstruye código de integración personalizado: distintos flujos de autenticación, esquemas de herramientas y patrones de auditoría. MCP define un modelo compartido para esa capa de conexión, de modo que los equipos puedan centrarse en el diseño de flujos, la política y los controles operativos.
¿Qué es Model Context Protocol (MCP)?
Model Context Protocol (MCP) es un protocolo abierto que permite la integración entre aplicaciones LLM y fuentes de datos y herramientas externas. La especificación oficial lo describe como una forma estandarizada de compartir información contextual, exponer capacidades y construir integraciones componibles.
En términos prácticos, MCP separa tres roles:
- Host — la aplicación de IA con la que interactúa el usuario (por ejemplo, un copiloto interno o plataforma de agentes).
- Client — un conector dentro del host que mantiene la conexión con un servidor MCP.
- Server — un servicio que expone contexto y capacidades de negocio al host a través del protocolo.
La comunicación utiliza mensajes JSON-RPC 2.0. Los servidores pueden exponer:
- Resources — datos contextuales para el usuario o el modelo.
- Prompts — mensajes y flujos de trabajo plantilla.
- Tools — funciones que el modelo puede invocar para actuar en sistemas conectados.
Los clients también pueden ofrecer capacidades de sampling, sujetas a aprobación del usuario en implementaciones bien diseñadas.
MCP no sustituye su CRM, ERP o bases de datos. Es el estándar de conexión entre un host de IA y los adaptadores que alcanzan esos sistemas.
¿Cómo funciona MCP en una arquitectura empresarial?
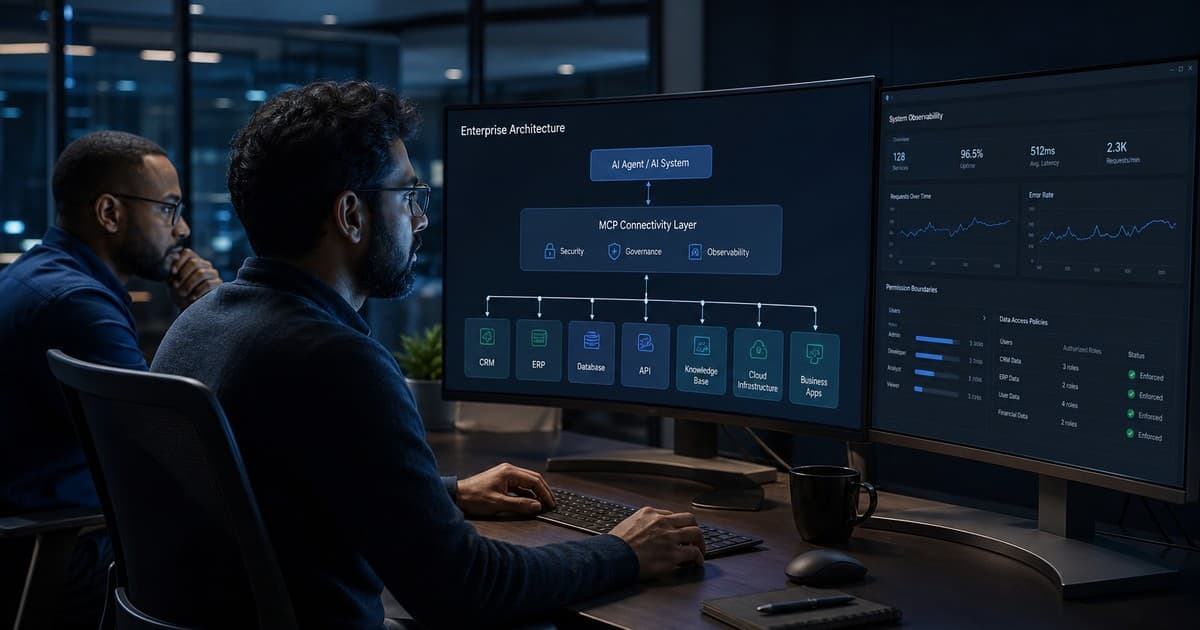
En un despliegue empresarial típico, MCP se sitúa entre el host del agente y un conjunto de adaptadores controlados:
- Un empleado o flujo automatizado activa un agente de IA dentro de una aplicación host aprobada.
- El client MCP del host se conecta a uno o más servidores MCP acotados a dominios de negocio concretos.
- Cada servidor MCP envuelve APIs, bases de datos o integraciones SaaS existentes tras una interfaz coherente de herramientas y recursos.
- El host aplica política, registro y reglas de aprobación antes de ejecutar herramientas, especialmente en acciones de alto impacto.
- Los resultados regresan por el mismo canal, con registros de auditoría almacenados por la plataforma empresarial.
Este patrón encaja con la forma en que los equipos maduros ya piensan la integración: servicios acotados, permisos explícitos y acciones observables. MCP añade un vocabulario compartido para capacidades orientadas a agentes.
¿Por qué importa MCP para los agentes de IA?
Los agentes de IA para automatización empresarial resultan útiles cuando pueden recuperar contexto y actuar en varios sistemas. MCP importa porque estandariza ese límite:
- Descubrimiento de herramientas — los agentes enumeran capacidades mediante una interfaz coherente.
- Separación de responsabilidades — los equipos de dominio pueden ser dueños de servidores MCP mientras la plataforma gestiona política y observabilidad.
- Expansión componible — nuevas capacidades se añaden como servidores sin reescribir toda la pila del agente.
- Integración neutra respecto al proveedor — MCP es un protocolo abierto.
MCP no elimina la necesidad de gobernanza de IA ni de observabilidad. Define cómo se estructuran las conexiones para aplicar esos controles de forma consistente.
MCP frente a la integración API tradicional
Las integraciones API directas siguen siendo esenciales. MCP aborda otra capa: cómo los hosts de IA descubren e invocan capacidades de forma segura y coherente.
| Dimensión | Integración API tradicional | Integración de agentes basada en MCP |
|---|---|---|
| Consumidor principal | Servicios de aplicación, scripts, ETL | Hosts de IA y runtimes de agentes |
| Estilo de interfaz | REST, GraphQL, SDKs por proveedor | Herramientas, recursos y prompts estandarizados vía MCP |
| Descubrimiento | Documentado en código o wikis internos | Enumerado en tiempo de ejecución por el host |
| Enfoque de gobernanza | Cuentas de servicio, scopes, límites de tasa | Consentimiento de herramientas, política del host, autorización en servidor, auditoría |
| Mejor encaje | Flujos deterministas servicio a servicio | Flujos de agentes con selección dinámica de herramientas |
| Perfil de riesgo | Bien comprendido con scopes correctos | Riesgos adicionales del modelo (inyección de prompts, uso indebido de herramientas) |
Muchas arquitecturas de producción usan ambos: integraciones API convencionales para sistemas transaccionales y servidores MCP como puerta de enlace orientada a agentes.
Casos de uso empresariales
MCP resulta más creíble cuando envuelve sistemas reales que los equipos ya operan.
CRM y operaciones comerciales
Los agentes pueden recuperar contexto de cuentas o preparar borradores de seguimiento. Las escrituras de alto impacto deben permanecer detrás de aprobación y comprobaciones de permisos.
Atención al cliente
Los agentes pueden resumir tickets y recuperar fragmentos de política conectándose a helpdesk y bases de conocimiento mediante servidores MCP gobernados.
ERP y flujos financieros
Las consultas de solo lectura son un buen punto de partida. Los cambios de pago o contables requieren controles más estrictos y puntos de revisión humana.
Conocimiento interno y documentos
Los agentes consultan repositorios aprobados. El control de acceso debe coincidir con los permisos del sistema origen.
Ingeniería de software y plataformas de datos
Los copilotos pueden conectarse a repositorios o catálogos de datos. La seguridad de herramientas es especialmente importante cuando las acciones podrían modificar activos de producción.
Operaciones y automatización orientada a eventos
Los agentes pueden reaccionar a señales operativas cuando existen colas, reintentos y auditoría explícitos.
Riesgos de seguridad y gobernanza
La especificación MCP advierte que el protocolo habilita capacidades potentes —incluido acceso a datos y rutas de ejecución de código— y que los implementadores deben abordar la seguridad con cuidado. Los equipos empresariales deben planificar:
Inyección de prompts y envenenamiento de herramientas
Las descripciones de herramientas deben tratarse como no confiables salvo que provengan de un servidor de confianza. Los hosts deben validar entradas y restringir el alcance de las herramientas.
Herramientas con permisos excesivos
Aplique mínimo privilegio en el servidor y en la capa de identidad.
Consentimiento y autorización débiles
La especificación exige consentimiento explícito del usuario para acceso a datos e invocación de herramientas en diseños conformes.
Registro insuficiente
Sin logs estructurados que vinculen identidad, llamadas a herramientas y resultados, la respuesta a incidentes se complica. La observabilidad de IA no es opcional.
Exposición de sistemas legacy
MCP puede envolver APIs heredadas, pero no moderniza autenticación débil ni auditoría inexistente debajo.
Problemas de delegación y alcance de tokens
Cuando se usan flujos OAuth o de identidad corporativa, los tokens deben acotarse al servidor y operación previstos. Extensiones como Enterprise-Managed Authorization (EMA) permiten centralizar decisiones de acceso mediante proveedores de identidad corporativos.
Checklist de seguridad MCP empresarial
- Inventariar herramientas y recursos — documentar qué expone cada servidor MCP.
- Aplicar mínimo privilegio — separar herramientas de lectura y escritura; acotar scopes por rol.
- Exigir consentimiento explícito — los usuarios comprenden cuándo las herramientas acceden a datos o actúan.
- Añadir aprobación humana — bloquear mensajes externos, cambios financieros y actualizaciones masivas.
- Validar entradas de herramientas — comprobar esquemas; rechazar solicitudes fuera de política.
- Tratar metadatos de herramientas como no confiables — endurecer hosts contra inyección de prompts.
- Centralizar identidad — integrar con IdP corporativo; evaluar EMA cuando esté disponible.
- Forzar TLS e higiene de secretos — proteger credenciales y segregar entornos.
- Registrar cada invocación de herramienta — actor, entradas, resultado y estado de aprobación.
- Monitorizar anomalías — alertar sobre frecuencia inusual, fallos o violaciones de scope.
- Planificar reversión — desactivar servidores o herramientas con rapidez.
- Probar modos de fallo — timeouts, datos parciales, llamadas duplicadas e intentos no autorizados.
Arquitectura de producción recomendada
Un despliegue MCP listo para producción suele incluir:
- Capa de política del host — determina qué servidores, herramientas y recursos puede acceder cada perfil.
- Servidores MCP como adaptadores — envuelven APIs internas con definiciones de herramientas acotadas y testeables.
- Identidad y autorización — mapean usuarios corporativos a permisos de servidor.
- Flujo de aprobación — pausa llamadas de alto impacto para revisión humana.
- Canal de observabilidad — métricas, logs estructurados y trazas correlacionadas.
- Separación de entornos — servidores distintos para desarrollo, staging y producción.
- Control de cambios — esquemas de herramientas versionados y procesos de release documentados.
¿Cuándo debe usar MCP una empresa?
MCP encaja bien cuando se cumplen la mayoría de estos criterios:
- Despliega agentes de IA que necesitan acceso dinámico a varios sistemas internos o SaaS.
- Varios equipos construirán capacidades de agentes y necesitan un estándar de conexión compartido.
- Quiere separar política del host de integraciones de dominio propiedad de unidades de negocio.
- Puede invertir en gobernanza, registro e identidad junto con la conectividad.
- Sus casos de uso se benefician del descubrimiento de herramientas en tiempo de ejecución.
Si solo se necesita una integración simple y no hay host de agentes, las APIs directas pueden ser suficientes.
Cuándo MCP puede no ser la opción adecuada
Considere integración convencional o procesamiento por lotes cuando:
- El flujo es totalmente determinista sin paso de razonamiento del agente.
- Una sola conexión API satisface el requisito con poco mantenimiento.
- Restricciones regulatorias exigen modelos de auditoría que su entorno aún no soporta con hosts MCP.
- Sistemas legacy no pueden exponerse con seguridad sin remediación mayor.
MCP es una capa de conexión y capacidades, no un atajo respecto a calidad de datos, identidad o diseño de procesos.
Hoja de ruta de implementación práctica
- Seleccionar un flujo acotado — por ejemplo, recuperación de contexto de soporte de solo lectura.
- Mapear APIs subyacentes — sistemas origen, autenticación y clases de sensibilidad de datos.
- Construir un servidor MCP piloto — exponer un conjunto mínimo de herramientas de solo lectura con esquemas estrictos.
- Configurar política del host — flujos de consentimiento, mapeo de roles, registro y aprobaciones.
- Ejecutar pruebas de fallo y red team — inyección de prompts, llamadas no autorizadas y timeouts.
- Ampliar herramientas gradualmente — añadir escrituras solo con aprobaciones y auditoría explícitas.
- Operacionalizar — propiedad on-call, dashboards, versionado de servidores y procedimientos de baja.
Los equipos que comparan agentes de IA frente a IA agéntica deben aplicar la misma disciplina: empezar con un flujo medible antes de ampliar la orquestación.
FAQ
¿MCP sustituye a una API?
No. MCP estandariza cómo los hosts de IA se conectan a herramientas y recursos. Debajo, los servidores MCP suelen llamar a APIs, bases de datos y plataformas SaaS convencionales.
¿Es MCP lo bastante seguro para uso empresarial?
MCP define principios de seguridad, pero la seguridad empresarial depende de la implementación: mínimo privilegio, identidad, registro, aprobaciones y monitorización continua.
¿Qué es un servidor MCP en términos de negocio?
Un adaptador controlado que expone datos y acciones aprobados de sistemas de negocio a un host de IA mediante una interfaz estandarizada.
¿Puede MCP conectar agentes de IA a CRM o ERP?
Sí, cuando los equipos implementan servidores MCP que envuelven las APIs de esos sistemas con autorización adecuada. MCP no conecta automáticamente: hay que construir adaptadores gobernados.
¿Funciona MCP con sistemas legacy?
A menudo sí, mediante adaptadores que traducen APIs o bases de datos heredadas en herramientas y recursos MCP. Las limitaciones del sistema subyacente siguen aplicando.
¿Cómo deben controlar las empresas los permisos de los agentes?
Combinando política del host, autorización en servidor, identidad corporativa, acceso basado en roles y aprobación humana para acciones de alto impacto.
¿Cuándo usar MCP en lugar de una integración convencional?
Use MCP cuando un host de IA necesite acceso estandarizado y descubrible a múltiples herramientas. Use integraciones convencionales cuando APIs punto a punto deterministas cubran el requisito sin capa de agente.
Conclusión
Model Context Protocol (MCP) ofrece a las empresas un estándar práctico para conectar agentes de IA con los sistemas donde ocurre el trabajo real. Resulta más valioso cuando se combina con permisos claros, aprobaciones explícitas, registro estructurado y un alcance honesto de lo que los agentes pueden hacer de forma autónoma.
Si evalúa conectividad de agentes entre CRM, ERP, soporte o plataformas internas, comience con un flujo gobernado, construya un servidor MCP acotado y demuestre seguridad y observabilidad antes de ampliar el acceso a herramientas.
¿Necesita ayuda para diseñar integraciones de agentes listas para producción?
Novapro Lab construye plataformas de software personalizadas, sistemas SaaS e infraestructura de automatización para equipos que buscan resultados listos para producción, no experimentos.
¿Necesita un sistema de software como este?
Artículos relacionados
Agentes de IA vs IA agéntica: diferencias y cuándo usar cada enfoque en la empresa
Los agentes de IA y la IA agéntica están relacionados, pero no son lo mismo. Descubre cómo funciona cada modelo, cuándo conviene desplegarlos y cómo automatizar sin perder control.
RAG para IA empresarial: cómo la generación aumentada por recuperación mejora precisión y confianza
RAG conecta modelos de IA al conocimiento de tu empresa —políticas, contratos, documentación y datos operativos— para respuestas fundamentadas, auditables y útiles en producción.
Gobernanza de IA para la automatización empresarial: por qué importan la aprobación humana, las pistas de auditoría y las reglas claras
La automatización con IA puede ahorrar tiempo y mejorar operaciones, pero las empresas necesitan reglas de aprobación, pistas de auditoría y límites claros antes de permitir que los agentes actúen.