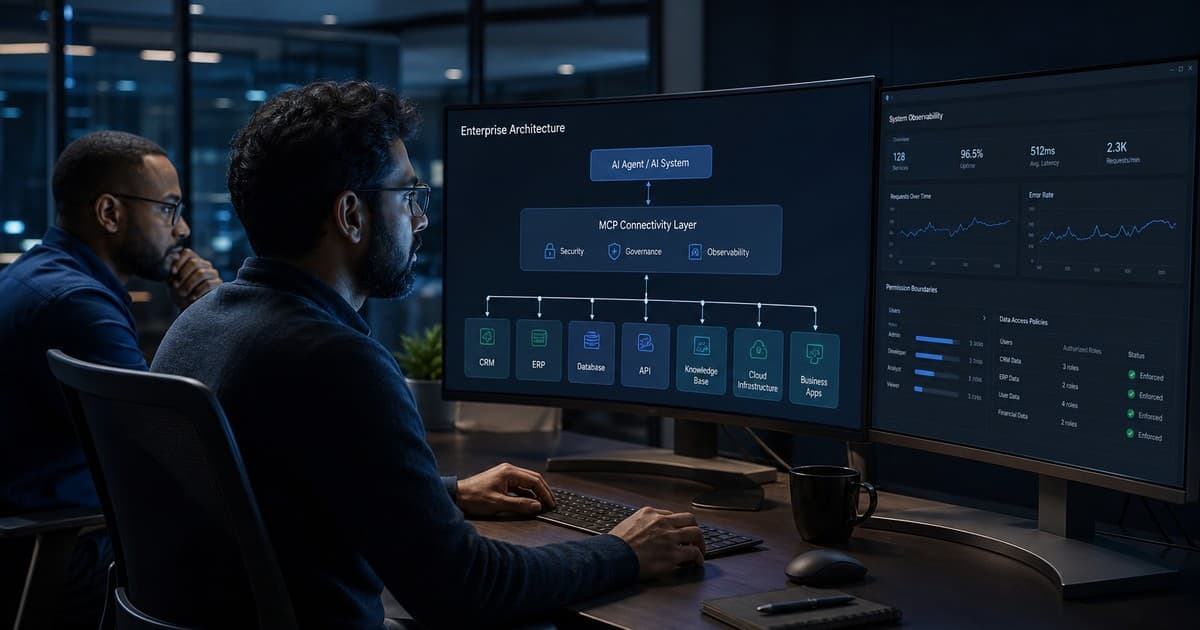
Unternehmen wollen KI-Agenten, die Kontodaten abrufen, Workflows auslösen und Mitarbeitende in denselben Systemen unterstützen, die sie bereits nutzen. Die Herausforderung ist nicht das Modell — sondern die Verbindung zu CRM, ERP, Ticketing und internen APIs ohne ein fragiles Netz aus Einzelintegrationen. Model Context Protocol (MCP) ist ein offenes Protokoll, das standardisieren soll, wie KI-Anwendungen mit externen Datenquellen und Tools verbunden werden. Für Entscheidungsträger lautet die Frage nicht, ob MCP interessant ist, sondern ob es in eine governierte Produktionsarchitektur passt.
Einführung
Welches Problem löst MCP für Unternehmen? Die meisten Organisationen haben bereits APIs, SaaS-Plattformen und interne Dienste. KI-Agenten brauchen einen konsistenten, prüfbaren Weg, Kontext zu entdecken, Tools aufzurufen und innerhalb von Berechtigungsgrenzen zu arbeiten. Ohne standardisierte Verbindungsschicht baut jedes Agentenprojekt individuellen Integrationscode. MCP definiert ein gemeinsames Modell für diese Schicht, damit Teams sich auf Workflow-Design, Policy und operative Kontrollen konzentrieren können.
Was ist Model Context Protocol (MCP)?
Model Context Protocol (MCP) ist ein offenes Protokoll für die Integration zwischen LLM-Anwendungen und externen Datenquellen sowie Tools. Die offizielle Spezifikation beschreibt MCP als standardisierten Weg, kontextuelle Informationen zu teilen, Fähigkeiten bereitzustellen und composable Integrationen aufzubauen.
MCP unterscheidet drei Rollen:
- Host — die KI-Anwendung, mit der der Nutzer interagiert.
- Client — ein Connector im Host, der die Verbindung zu einem MCP-Server hält.
- Server — ein Dienst, der Geschäftskontext und Fähigkeiten über das Protokoll bereitstellt.
Die Kommunikation nutzt JSON-RPC 2.0. Server können Resources, Prompts und Tools anbieten. Clients können Sampling-Fähigkeiten bereitstellen — in gut designten Implementierungen mit Nutzerfreigabe.
MCP ersetzt weder CRM noch ERP noch Datenbanken. Es ist der Verbindungsstandard zwischen KI-Host und Adaptern, die diese Systeme erreichen.
Wie funktioniert MCP in der Enterprise-Architektur?
Typischer Ablauf:
- Ein Mitarbeiter oder automatisierter Workflow startet einen KI-Agenten in einer genehmigten Host-Anwendung.
- Der MCP-Client verbindet sich mit einem oder mehreren MCP-Servern für definierte Geschäftsbereiche.
- Jeder MCP-Server kapselt bestehende APIs, Datenbanken oder SaaS-Integrationen hinter einer einheitlichen Tool- und Ressourcenschnittstelle.
- Der Host wendet Policy, Logging und Freigaberegeln an, bevor Tools ausgeführt werden.
- Ergebnisse und Audit-Daten werden über die Unternehmensplattform gespeichert.
Dieses Muster entspricht reifer Integrationsdenkweise: begrenzte Dienste, explizite Berechtigungen, beobachtbare Aktionen.
Warum MCP für KI-Agenten wichtig ist
KI-Agenten für Geschäftsautomatisierung werden nützlich, wenn sie Kontext abrufen und systemübergreifend handeln können. MCP standardisiert diese Grenze:
- Tool-Discovery — Fähigkeiten über eine konsistente Schnittstelle
- Trennung der Verantwortlichkeiten — Fachteams besitzen MCP-Server, Plattformteams Policy und Observability
- Composable Erweiterung — neue Fähigkeiten als Server ohne Neuschreiben des gesamten Agenten-Stacks
- Anbieterneutrale Integration — MCP ist ein offenes Protokoll
MCP ersetzt weder KI-Governance noch Observability. Es definiert, wie Verbindungen strukturiert werden, damit diese Kontrollen konsistent greifen.
MCP vs. traditionelle API-Integration
| Dimension | Traditionelle API-Integration | MCP-basierte Agenten-Integration |
|---|---|---|
| Primärer Consumer | Anwendungsdienste, Skripte, ETL | KI-Hosts und Agent-Runtimes |
| Schnittstellenstil | REST, GraphQL, SDKs pro Anbieter | Standardisierte Tools, Resources, Prompts via MCP |
| Discovery | In Code oder interner Doku | Zur Laufzeit durch den Host via MCP |
| Governance-Fokus | Service Accounts, Scopes, Rate Limits | Tool-Consent, Host-Policy, Server-Autorisierung, Audit |
| Best Fit | Deterministische Service-zu-Service-Workflows | Agenten-Workflows mit dynamischer Tool-Auswahl |
| Risikoprofil | Gut verstanden bei korrekten Scopes | Zusätzliche Modell-Risiken (Prompt Injection, Tool-Missbrauch) |
Viele Produktionsarchitekturen nutzen beides: konventionelle API-Integrationen und MCP-Server als agentenorientiertes Gateway.
Enterprise-Anwendungsfälle
CRM und Vertrieb
Kontextabfrage, Follow-up-Entwürfe — Schreibzugriffe mit hoher Wirkung hinter Freigabe und Berechtigungsprüfung.
Kundensupport
Ticket-Zusammenfassungen und Policy-Auszüge über governierte MCP-Server am Helpdesk.
ERP und Finanz-Workflows
Read-only-Lookups als Einstieg; Zahlungs- oder Buchungsänderungen mit strengeren Kontrollen.
Internes Wissen und Dokumente
Abfrage genehmigter Repositories — Zugriffskontrolle muss Quellsystem-Rechte widerspiegeln.
Softwareentwicklung und Datenplattformen
Copiloten an Repositories oder Katalogen — Tool-Safety besonders bei Produktionsaktionen wichtig.
Betrieb und ereignisgesteuerte Automatisierung
Reaktion auf Betriebssignale mit Queues, Idempotenz und explizitem Audit.
Sicherheits- und Governance-Risiken
Die MCP-Spezifikation warnt, dass das Protokoll mächtige Fähigkeiten — einschließlich Datenzugriff und Ausführungspfade — ermöglicht. Unternehmen sollten planen für:
- Prompt Injection und Tool Poisoning — Tool-Beschreibungen sind nicht vertrauenswürdig, außer von einem vertrauenswürdigen Server
- Überprivilegierte Tools — Least Privilege auf Server- und Identitätsebene
- Schwache Zustimmung — explizite Nutzerzustimmung für Datenzugriff und Tool-Aufrufe
- Unzureichendes Logging — KI-Observability ist Pflicht
- Legacy-Exposition — MCP modernisiert schwache Auth darunter nicht
- Token-Scope-Probleme — Enterprise-Managed Authorization (EMA) für zentralisierte IdP-Entscheidungen evaluieren
Enterprise-MCP-Sicherheitscheckliste
- Tools und Resources inventarisieren
- Least Privilege anwenden; Read/Write trennen
- Explizite Zustimmung verlangen
- Menschliche Freigabe für wirkungsvolle Aktionen
- Tool-Eingaben schema-validieren
- Tool-Metadaten als untrusted behandeln
- Identität zentralisieren; EMA prüfen
- TLS und Secrets-Hygiene durchsetzen
- Jeden Tool-Aufruf protokollieren
- Anomalien überwachen
- Rollback planen — Server/Tools schnell deaktivieren
- Fehlermodi testen
Empfohlene Produktionsarchitektur
- Host-Policy-Schicht
- MCP-Server als Adapter
- Identität und Autorisierung
- Freigabe-Workflow
- Observability-Pipeline
- Umgebungstrennung
- Change Control und versionierte Tool-Schemas
Wann sollte ein Unternehmen MCP nutzen?
Wenn die meisten Kriterien zutreffen:
- KI-Agenten mit dynamischem Zugriff auf mehrere Systeme
- Mehrere Teams brauchen einen gemeinsamen Verbindungsstandard
- Trennung von Host-Policy und Fachintegrationen
- Investition in Governance, Logging und Identität
- Nutzen von Runtime Tool Discovery
Bei einer einfachen Punkt-zu-Punkt-API ohne Agent-Host reichen direkte APIs oft aus.
Wann MCP nicht die richtige Wahl ist
- Vollständig deterministischer Workflow ohne Agenten-Reasoning
- Eine API-Verbindung genügt
- Regulatorische Anforderungen nicht durch Ihre MCP-Umgebung abgedeckt
- Legacy-Systeme nicht sicher exponierbar ohne größere Remediation
Praktische Implementierungs-Roadmap
- Einen begrenzten Workflow wählen (read-only Support-Kontext)
- Unterliegende APIs kartieren
- Pilot-MCP-Server mit minimalem read-only Tool-Set
- Host-Policy, Consent, Logging, Freigaben konfigurieren
- Red-Team und Fehlertests (Prompt Injection, unautorisierte Aufrufe)
- Tools schrittweise erweitern
- Operationalisieren — On-Call, Dashboards, Versionierung
Teams, die KI-Agenten vs. agentische KI vergleichen, sollten dieselbe Disziplin anwenden.
FAQ
Ist MCP ein API-Ersatz?
Nein. MCP standardisiert, wie KI-Hosts Tools und Resources erreichen; darunter rufen Server meist konventionelle APIs auf.
Ist MCP enterprise-sicher genug?
MCP definiert Sicherheitsprinzipien — Enterprise-Sicherheit hängt von Least Privilege, Identität, Logging, Freigaben und Monitoring ab.
Was ist ein MCP-Server in Geschäftsbegriffen?
Ein kontrollierter Adapter, der genehmigte Daten und Aktionen standardisiert an einen KI-Host liefert.
Kann MCP Agenten mit CRM oder ERP verbinden?
Ja, wenn Teams MCP-Server bauen, die diese APIs mit passender Autorisierung kapseln.
Funktioniert MCP mit Legacy-Systemen?
Oft ja via Adapter — Limitierungen des Quellsystems bleiben bestehen.
Wie sollten Unternehmen Agenten-Berechtigungen steuern?
Host-Policy, Server-Autorisierung, Corporate Identity, rollenbasierter Tool-Zugriff und menschliche Freigabe kombinieren.
MCP oder konventionelle Integration?
MCP bei standardisiertem, discoverbarem Tool-Zugriff für KI-Hosts; konventionell bei deterministischen Punkt-zu-Punkt-APIs.
Fazit
Model Context Protocol (MCP) gibt Unternehmen einen praktischen Standard, um KI-Agenten mit den Systemen zu verbinden, in denen Arbeit tatsächlich stattfindet. Der größte Nutzen entsteht mit klaren Berechtigungen, expliziten Freigaben, strukturiertem Logging und ehrlicher Abgrenzung autonomer Aktionen.
Novapro Lab entwickelt individuelle Softwareplattformen, SaaS-Systeme und Automatisierungsinfrastruktur für Teams, die produktionsreife Ergebnisse wollen — keine Experimente.
Need a software system like this?
Related articles
KI-Governance für Geschäftsautomatisierung: Warum menschliche Freigabe, Audit-Trails und klare Regeln wichtig sind
KI-Automatisierung kann Zeit sparen und Abläufe verbessern, aber Unternehmen brauchen Freigaberegeln, Audit-Trails und klare Grenzen, bevor KI-Agenten handeln dürfen.
KI-Agenten vs. agentische KI: Unterschiede und wann welcher Ansatz im Unternehmen passt
KI-Agenten und agentische KI hängen zusammen, sind aber nicht dasselbe. Erfahren Sie, wie jedes Modell funktioniert, wann es sich lohnt und wie Sie automatisieren, ohne die Kontrolle zu verlieren.
RAG für Unternehmens-KI: Wie Retrieval-Augmented Generation Präzision und Vertrauen verbessert
RAG verbindet KI-Modelle mit dem Wissen Ihres Unternehmens — Richtlinien, Verträge, Dokumentation und Betriebsdaten — für fundierte, prüfbare und in Produktion nützliche Antworten.